Ciberseguridad · Energía e infraestructura crítica · Argentina
El sector se entera de lo que le pasa por el que lo atacó
Entre 2020 y 2026 se documentaron catorce ciberincidentes en energía e infraestructura crítica argentina. De siete de ellos no se supo por la empresa ni por un regulador: se supieron porque el atacante publicó a su víctima en un sitio de filtración. No hay deber de reporte sectorial, no hay mecanismo de intercambio entre pares, y nadie tiene inventariado lo que el sector expone hacia afuera. Estas tres piezas miden ese hueco con fuentes abiertas, sin escanear a nadie.
-
Qué le pasó al sector, fila por fila: fecha, subsector, actor y la fuente de cada una, con lo que declaró la organización y lo que reclamó el atacante en columnas separadas. Incluye las fichas de los once grupos, el contexto internacional y el estado del marco normativo.
Registro abierto · catorce casos · CC BY 4.0
-
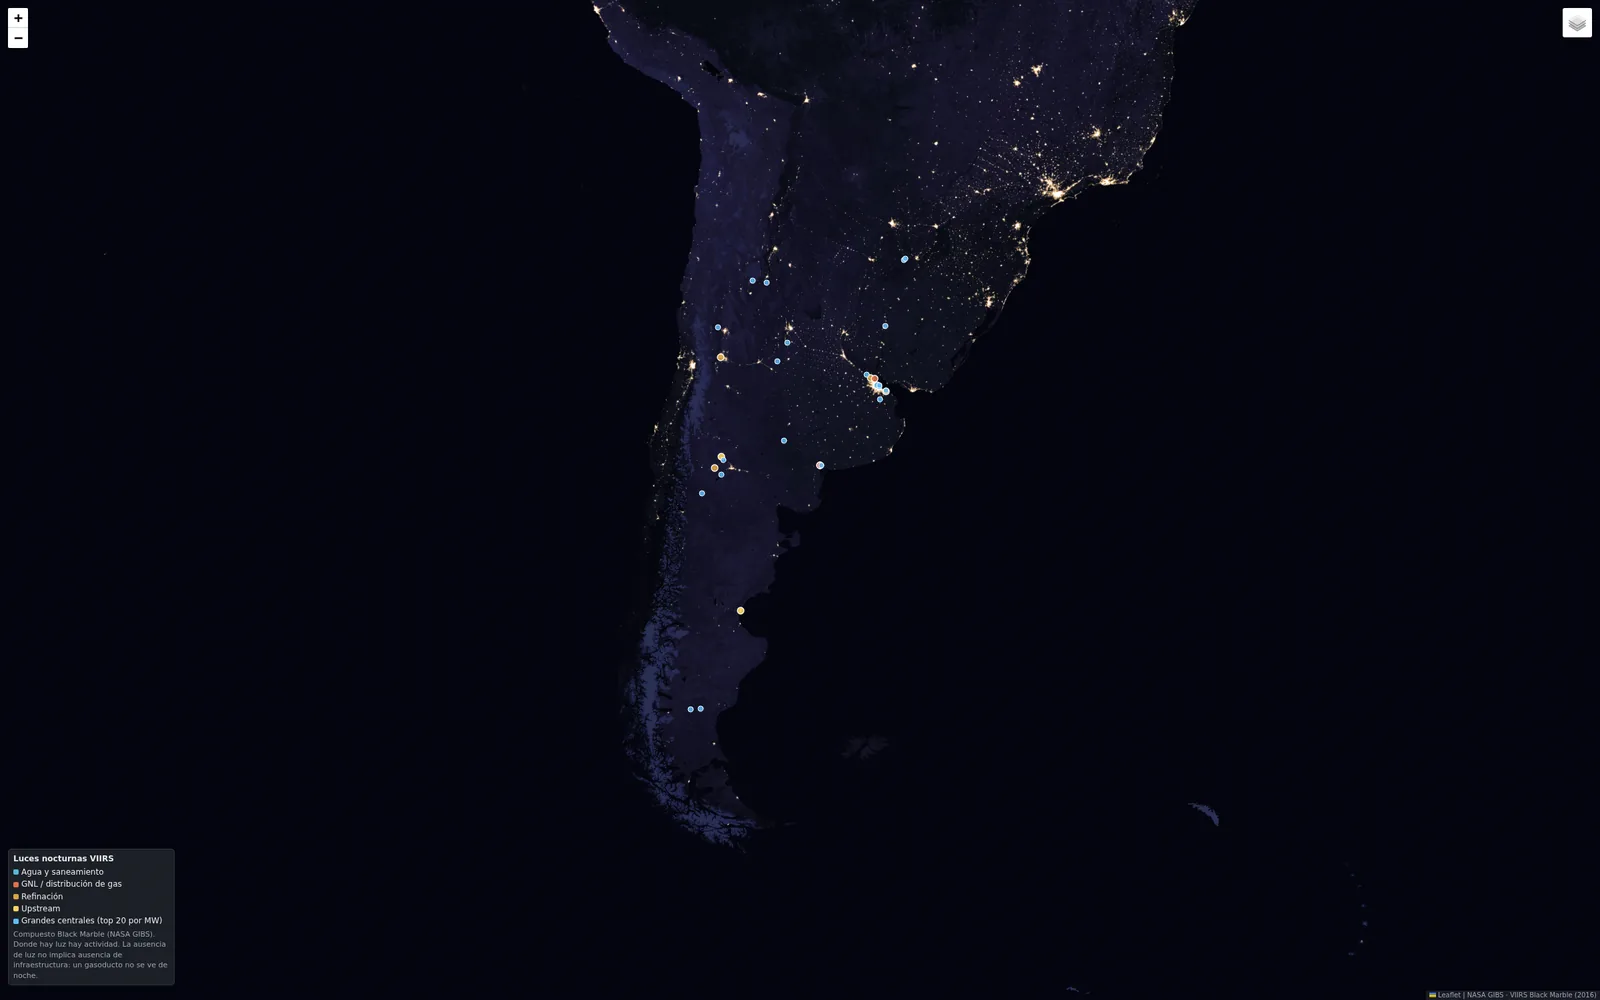
Dónde cae cada incidente sobre el sistema que lo rodea: la estructura física de gas y electricidad, cuántos nodos quedan colgados si cae cada punto, la huella de internet del sector en agregado y quién tendría que responder.
superficie.podeley.ar · interactivo
-
Qué haría falta para montar un centro sectorial de ciberseguridad acá: cómo funciona el modelo danés, qué costó de verdad arrancar el ISAC de petróleo y gas de Estados Unidos, y un esquema de presupuesto, cuotas y dos borradores normativos.
podeley.ar/isac · modelo, costo y norma
Por qué importa
Lo que se rompe no es la luz, es la programación
El imaginario del ciberataque a la energía es el apagón, y no es lo que muestran los casos argentinos. En los dos incidentes donde se sabe qué sistema cayó, el blanco fue la capa que convierte contratos en flujo físico programado: la nominación y el despacho. El caño sigue lleno y el gas sigue moviéndose, pero la programación pasa a hacerse por teléfono y planilla, los balances se reconstruyen después y las penalidades por desvío quedan en disputa. Es una capa administrativa en el organigrama y operativa en la práctica, y queda justo fuera del foco de la distinción con la que se estructura toda la seguridad industrial.
El hueco institucional es el que explica el resto. El Estado tiene un programa de ciberseguridad de infraestructuras críticas financiado por el Banco Interamericano de Desarrollo, con una línea de base del 9% medida en 2021 y meta de 50% para 2028. Adentro de ese programa hay un producto de intercambio de información con el sector privado, presupuestado y sin ejecutar. Del otro lado, las piezas para sentar una mesa sectorial existen desde 1992: las empresas que habría que convocar ya son socias entre sí en la administración del despacho eléctrico.
Mientras tanto, cada operadora enfrenta a los mismos grupos de a una, sin saber qué le funcionó a la anterior. Eso es lo que estas tres piezas intentan volver visible: qué pasó, qué hay expuesto y qué se podría construir.
Cada fila nueva y cada corrección del registro salen por el feed Atom. Si falta un incidente o hay algo mal, escribir con la fuente alcanza para que se corrija.